Tanggung Jawab Pemerintah atas Kebocoran Data Pribadi dan Kewajiban Hukumnya
Rangga Triatmaja
12 Oktober 2026
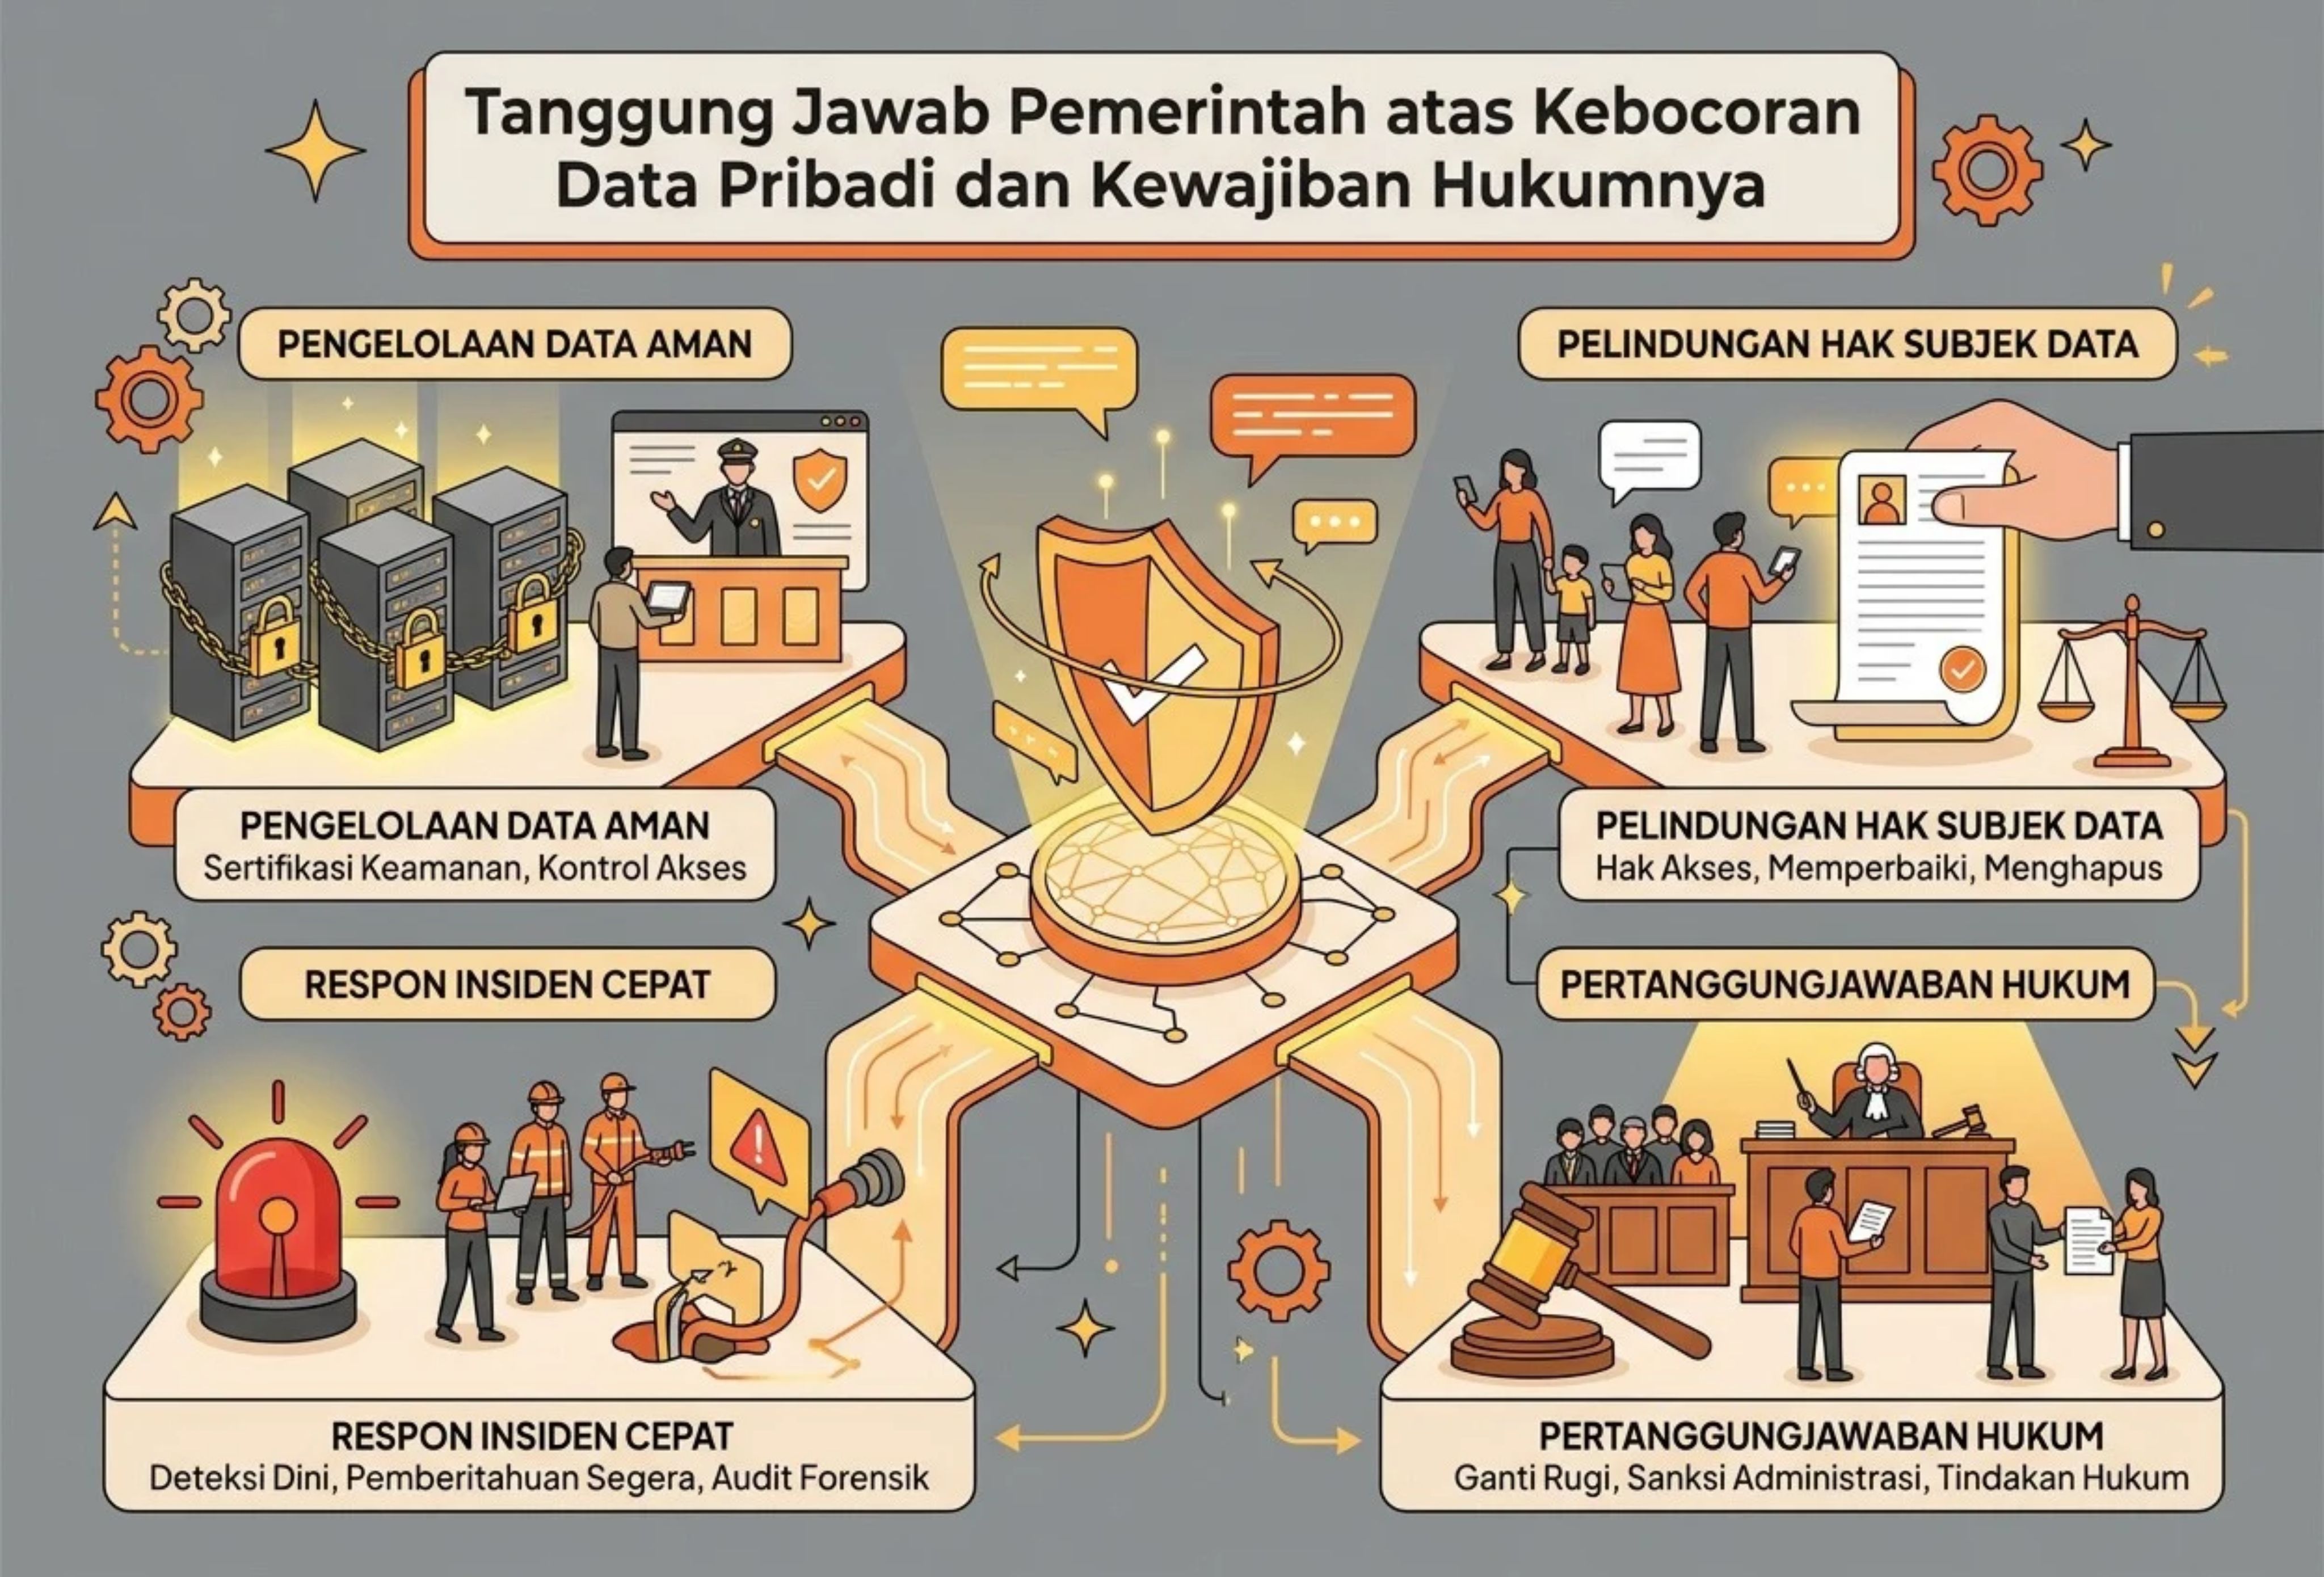
Kebocoran data pribadi merupakan persoalan serius yang dapat mengancam privasi, keamanan, dan hak masyarakat. Risiko tersebut semakin besar ketika data dikelola melalui sistem elektronik milik pemerintah, termasuk infrastruktur Pusat Data Nasional (PDN). Karena itu, pemerintah memiliki tanggung jawab untuk menjaga keamanan data, menangani insiden kebocoran, serta memenuhi kewajiban hukum terhadap masyarakat yang terdampak.
Tanggung jawab tersebut berkaitan dengan sejumlah peraturan, antara lain Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP), Peraturan Pemerintah Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik, serta Peraturan Presiden Nomor 95 Tahun 2018 tentang Sistem Pemerintahan Berbasis Elektronik (Perpres SPBE).
Mengenal Fungsi dan Kewenangan Pusat Data Nasional
Pusat Data Nasional merupakan bagian dari infrastruktur Sistem Pemerintahan Berbasis Elektronik (SPBE) yang mendukung penyimpanan, pengolahan, penempatan, dan pemulihan data. Berdasarkan Perpres SPBE, pusat data merupakan fasilitas yang digunakan untuk menempatkan sistem elektronik beserta komponen pendukungnya.
PDN menjadi bagian dari infrastruktur SPBE nasional yang menghubungkan infrastruktur milik instansi pusat dan pemerintah daerah. Infrastruktur ini dapat digunakan bersama untuk mendukung penyelenggaraan layanan pemerintahan berbasis elektronik.
Secara umum, infrastruktur SPBE mencakup perangkat keras, perangkat lunak, dan fasilitas pendukung yang diperlukan untuk menjalankan sistem, aplikasi, komunikasi data, pengolahan serta penyimpanan informasi, dan perangkat integrasi antarsistem.
Menurut Pasal 27 ayat (5) Perpres Nomor 95 Tahun 2018, struktur pusat data dalam penyelenggaraan SPBE terdiri atas pusat data yang diselenggarakan oleh menteri yang bertanggung jawab di bidang komunikasi dan informatika serta pusat data milik instansi pusat dan pemerintah daerah yang memenuhi persyaratan tertentu. Dalam konteks kelembagaan saat ini, urusan komunikasi dan digital berada pada Kementerian Komunikasi dan Digital.
Penyelenggaraan pusat data juga memiliki sejumlah persyaratan. Pasal 30 ayat (2) Perpres SPBE mengatur kewajiban yang mencakup pemenuhan standar nasional Indonesia terkait desain dan pengelolaan pusat data, penyediaan fasilitas untuk digunakan bersama oleh instansi pemerintah, serta pemenuhan pertimbangan kelayakan operasional dan keamanan siber.
Persyaratan tersebut berkaitan dengan pengelolaan risiko, keamanan informasi, dan kesiapan operasional. Dengan demikian, PDN tidak hanya berfungsi sebagai tempat penyimpanan data, tetapi juga harus dikelola dengan memperhatikan standar keamanan dan keandalan sistem elektronik.
Tanggung Jawab Pemerintah dalam Melindungi Data Pribadi
Kebocoran data pribadi, termasuk yang terjadi akibat peretasan atau akses tanpa izin, dapat dikategorikan sebagai kegagalan pelindungan data pribadi. Dalam UU PDP, pengendali data pribadi memiliki kewajiban untuk memastikan data yang diproses tetap terlindungi dari akses, pengungkapan, penyalahgunaan, perusakan, maupun kehilangan yang tidak sah.
Pengendali data pribadi adalah pihak yang menentukan tujuan dan melakukan kendali atas pemrosesan data pribadi, baik secara sendiri-sendiri maupun bersama pihak lain. Pihak tersebut dapat berupa orang perseorangan, badan publik, atau organisasi internasional sesuai definisi dalam UU PDP.
Dalam penyelenggaraan layanan pemerintah, penentuan pihak yang bertanggung jawab perlu melihat siapa yang menentukan tujuan dan mengendalikan pemrosesan data. Kementerian atau instansi pemerintah yang menjalankan fungsi tersebut dapat berkedudukan sebagai pengendali data pribadi berbentuk badan publik. Sementara itu, penyelenggara teknis atau penyedia layanan tertentu dapat memiliki peran berbeda sesuai fungsi dan hubungan hukumnya.
Pasal 16 ayat (2) huruf e UU PDP mewajibkan pengendali data pribadi melindungi keamanan data pribadi dari pengaksesan dan pengungkapan yang tidak sah, serta dari penyalahgunaan, perusakan, dan/atau penghilangan data pribadi.
Artinya, pemerintah tidak cukup hanya menyediakan infrastruktur penyimpanan. Pengelolaan data juga harus disertai langkah pengamanan yang memadai, pengendalian akses, pengelolaan risiko, dan prosedur penanganan insiden.
Apabila kebocoran terjadi, tanggung jawab hukum perlu dinilai berdasarkan peran masing-masing pihak, kewajiban yang berlaku, serta fakta mengenai penyebab dan penanganan insiden tersebut.
Kewajiban Memberitahukan Kebocoran Data Pribadi
Salah satu kewajiban utama pengendali data pribadi ketika terjadi kegagalan pelindungan adalah memberikan pemberitahuan kepada pihak yang terdampak.
Pasal 46 ayat (1) UU PDP menetapkan bahwa pengendali data pribadi wajib menyampaikan pemberitahuan secara tertulis paling lambat 3 x 24 jam kepada subjek data pribadi dan lembaga yang berwenang. Ketentuan tersebut berlaku ketika terjadi kegagalan pelindungan data pribadi.
Pemberitahuan tersebut setidaknya harus memuat tiga hal, yaitu:
- Data pribadi yang terungkap, sehingga pihak yang terdampak dapat mengetahui informasi yang berpotensi disalahgunakan.
- Waktu dan cara terjadinya pengungkapan, untuk menjelaskan kapan serta bagaimana insiden tersebut berlangsung.
- Langkah penanganan dan pemulihan, termasuk tindakan yang telah dilakukan pengendali untuk mengatasi insiden dan mengurangi dampaknya.
Kewajiban pemberitahuan ini penting agar masyarakat dapat memahami risiko yang dihadapi dan mengambil langkah perlindungan yang diperlukan. Misalnya, apabila insiden berpotensi menyebabkan penyalahgunaan akun atau identitas, pihak terdampak dapat meningkatkan pengamanan akun dan mewaspadai upaya penipuan.
Selain pemberitahuan kepada subjek data pribadi dan lembaga terkait, Pasal 46 ayat (3) UU PDP juga mengatur kewajiban untuk memberitahukan kegagalan pelindungan kepada masyarakat dalam keadaan tertentu. Ketentuan ini berlaku apabila kondisi insiden memenuhi persyaratan yang ditetapkan dalam undang-undang, termasuk apabila kegagalan tersebut mengganggu pelayanan publik atau berdampak serius terhadap kepentingan masyarakat.
Pemberitahuan kepada masyarakat dapat dilakukan melalui media elektronik maupun nonelektronik sesuai ketentuan yang berlaku.
Pemerintah Wajib Mendokumentasikan Insiden Kebocoran
Penanganan kebocoran data pribadi tidak berhenti pada pemberitahuan. Pengendali data juga perlu melakukan pencatatan dan dokumentasi insiden agar penanganan dapat ditelusuri serta dipertanggungjawabkan.
Dokumentasi tersebut pada prinsipnya perlu menggambarkan data yang terdampak, uraian mengenai kegagalan pelindungan, dampaknya terhadap subjek data dan pengendali, serta langkah penanganan dan pemulihan yang telah dilakukan atau direncanakan.
Catatan mengenai waktu pemberitahuan kepada pihak yang terdampak dan lembaga berwenang juga penting untuk menunjukkan apakah kewajiban pemberitahuan telah dipenuhi sesuai ketentuan.
Dokumentasi yang lengkap dapat membantu proses evaluasi keamanan sistem, pemeriksaan kepatuhan, dan penentuan langkah pencegahan agar kejadian serupa tidak terulang. Ketentuan teknis lebih lanjut mengenai dokumentasi dan penyampaiannya harus merujuk pada peraturan pelaksana yang berlaku dan telah terverifikasi.
Kewajiban Penyelenggara Sistem Elektronik Berdasarkan PP 71/2019
Selain UU PDP, pelindungan data yang dikelola melalui sistem elektronik juga berkaitan dengan PP Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik.
Dalam peraturan tersebut, penyelenggara sistem elektronik lingkup publik mencakup penyelenggara yang menjalankan sistem elektronik untuk pelayanan publik atau kepentingan pemerintahan sesuai ketentuan yang berlaku.
Pasal 14 ayat (5) PP 71/2019 mengatur kewajiban penyelenggara sistem elektronik untuk memberikan pemberitahuan secara tertulis kepada pemilik data pribadi apabila terjadi kegagalan dalam pelindungan data pribadi yang dikelolanya.
Ketentuan ini mempertegas pentingnya keterbukaan kepada pemilik data ketika insiden keamanan terjadi. Dalam penerapannya, kewajiban tersebut harus dibaca bersama peraturan pelindungan data pribadi yang berlaku, termasuk UU PDP.
Adapun ketentuan teknis mengenai pemberitahuan, termasuk tata cara penyampaian dan tenggat waktunya, perlu diperiksa berdasarkan peraturan yang berlaku untuk memastikan ketentuan yang digunakan tidak bertentangan atau telah digantikan oleh aturan yang lebih baru.
Sanksi Administratif atas Pelanggaran Kewajiban Pelindungan Data
Pelanggaran terhadap kewajiban pelindungan data pribadi dapat menimbulkan konsekuensi administratif. Berdasarkan Pasal 57 UU PDP, sanksi administratif dapat berupa:
- Peringatan tertulis.
- Penghentian sementara kegiatan pemrosesan data pribadi.
- Penghapusan atau pemusnahan data pribadi.
- Denda administratif sesuai ketentuan undang-undang.
Pasal 57 ayat (3) UU PDP mengatur denda administratif paling tinggi sebesar 2% dari pendapatan tahunan atau penerimaan tahunan terhadap variabel pelanggaran. Penerapan sanksi harus mengikuti ketentuan dan mekanisme hukum yang berlaku, termasuk kewenangan lembaga yang berwenang menjatuhkannya.
Dalam hal penyelenggara sistem elektronik tidak memenuhi kewajiban yang ditentukan PP 71/2019, ketentuan sanksi administratif dalam peraturan tersebut juga perlu diperhatikan. Bentuk sanksi dapat mencakup teguran tertulis, denda administratif, penghentian sementara, pemutusan akses, atau tindakan administratif lainnya sesuai dasar hukum dan pelanggaran yang terbukti.
Namun, penerapan sanksi tidak dapat dilakukan secara otomatis hanya karena terjadi kebocoran. Penilaian harus memperhatikan ketentuan yang dilanggar, pihak yang bertanggung jawab, bukti yang tersedia, dan prosedur penegakan hukum yang berlaku.
Hak Masyarakat untuk Menggugat dan Meminta Ganti Rugi
Masyarakat yang mengalami kerugian akibat pelanggaran pemrosesan data pribadi juga memiliki hak hukum. Pasal 12 UU PDP menyatakan bahwa subjek data pribadi berhak menggugat dan menerima ganti rugi atas pelanggaran pemrosesan data pribadi tentang dirinya sesuai ketentuan peraturan perundang-undangan.
Hak tersebut berarti bahwa korban kebocoran data dapat menempuh upaya hukum apabila terdapat dasar yang cukup untuk menuntut pertanggungjawaban atas kerugian yang dialami.
Meski demikian, kebocoran data tidak serta-merta membuktikan bahwa pemerintah telah melakukan kelalaian atau pelanggaran hukum. Penilaian perlu memperhatikan antara lain:
- Apakah pihak yang mengelola data telah memenuhi kewajiban pelindungan data pribadi.
- Apakah langkah keamanan yang diperlukan telah diterapkan secara memadai.
- Bagaimana kebocoran terjadi dan apakah terdapat kesalahan atau kelalaian yang dapat dipertanggungjawabkan.
- Apakah terdapat hubungan antara tindakan atau kelalaian pihak yang digugat dan kerugian yang dialami korban.
- Bukti apa yang dapat mendukung klaim mengenai pelanggaran dan kerugian tersebut.
Karena itu, pihak yang mempertimbangkan gugatan perlu mengumpulkan bukti yang relevan, seperti pemberitahuan resmi mengenai insiden, informasi mengenai data yang terdampak, bukti kerugian, dan komunikasi dengan instansi terkait.
Proses hukum selanjutnya perlu disesuaikan dengan karakter perkara, pihak yang bertanggung jawab, dan mekanisme penyelesaian sengketa yang tersedia.
Kesimpulan
Pemerintah memiliki kewajiban hukum untuk menjaga keamanan data pribadi yang dikelolanya, termasuk data yang diproses melalui Pusat Data Nasional dan sistem elektronik pemerintahan lainnya. Kewajiban tersebut mencakup penerapan pengamanan yang memadai, penanganan insiden, pemberitahuan kepada pihak terdampak, dan pemenuhan ketentuan pelindungan data pribadi.
UU PDP memberikan dasar bagi pemberian sanksi administratif terhadap pelanggaran tertentu serta mengakui hak subjek data pribadi untuk menggugat dan meminta ganti rugi sesuai peraturan yang berlaku. Sementara itu, PP 71/2019 dan Perpres 95/2018 menjadi bagian dari kerangka hukum yang mengatur penyelenggaraan sistem elektronik dan infrastruktur SPBE.
Meski demikian, tanggung jawab hukum dalam kasus kebocoran data harus dinilai berdasarkan fakta dan bukti, termasuk peran setiap pihak, penyebab insiden, pemenuhan kewajiban keamanan, serta kerugian yang timbul. Dengan pendekatan tersebut, perlindungan hak masyarakat dan pertanggungjawaban penyelenggara dapat dinilai secara proporsional berdasarkan hukum.
Referensi
- Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, khususnya Pasal 1, Pasal 12, Pasal 16, Pasal 46, Pasal 47, dan Pasal 57. Baca dokumen resmi di JDIH BPK.
- Peraturan Pemerintah Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik, khususnya ketentuan mengenai kewajiban penyelenggara sistem elektronik dan pemberitahuan kegagalan pelindungan data pribadi.
- Peraturan Presiden Nomor 95 Tahun 2018 tentang Sistem Pemerintahan Berbasis Elektronik, khususnya Pasal 1 dan Pasal 27–30 mengenai infrastruktur dan pusat data SPBE.
- Peraturan Menteri Komunikasi dan Informatika Nomor 20 Tahun 2016 tentang Perlindungan Data Pribadi dalam Sistem Elektronik. Penerapannya perlu dibaca dengan memperhatikan UU PDP dan perkembangan peraturan terkait.
- Peraturan Pemerintah Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan UU PDP, sebagaimana disebut dalam naskah sumber. Nomor, judul, status, dan ketentuan pasalnya perlu diverifikasi melalui JDIH resmi sebelum dijadikan dasar hukum dalam publikasi.
Tentang Penulis
Rangga Triatmaja
Penulis — Universitas STEKOM
Penulis aktif yang berfokus pada isu-isu akademik, teknologi pendidikan, dan pengembangan sumber daya manusia di lingkungan kampus.